ここ最近は、PMBOKを読んでいます。いわゆる、「プロジェクトマネジメント知識体系ガイド」と言うやつです。ちょっと前に認定試験のPMPが流行りましたね。
まぁ、そういう仕事もやらざるを得なくなってきたという感じで、必要に迫られて渋々と言った方が適切なのかもしれませんが、実際に読んでみると意外と関心させられることも多く、いつもの「もっと早くやっておけばよかった」のパターンになりつつあります。
(まだ、途中ですが)読んだ後に私が関わった案件思い返してみると、納期、機能、品質、コスト等の細い成功条件を全て満たしているのは1つくらいしかなさそうです。そして、失敗の原因はプロジェクトマネジメントの不備に起因するものが大部分を占めているような気がします。
極端な例かもしれませんが、私が下っ端として参加したあるプロジェクトでは、WBSなし、スコープ定義なし、スケジュールは随時可変、権限と責任も曖昧な状況で、もはやプロジェクトと言うよりは、それに類似した何か(お手伝いとか?)のようなものもありました。
もちろんこの案件は、最終的に顧客側が「いつまでに、何ができるのかが分からん!お前のところには頼まん!!」ってブチ切れて訴訟沙汰になったりして、それはそれは悲惨な結末を迎えました。当然ですね。
まぁ、とりあえずIT技術者でPMっぽい事をしている人には、PMBOKは必読だと感じました。PMには経験や人格も求められますが、知識もそれらと同じぐらい重要だなと思います。
ちなみに、PMBOKですが日本語版はオンラインでしか買えなかったりするのですが、ひそかに八重洲ブックセンターに大量に在庫されていたりします。ちなみに、相当デカイので注意してください。私は即効で自炊しました。
2012年3月11日日曜日

2012年3月9日金曜日
Windows Server 8 のAD CSで使えるCSP
Windows Server 8のAD CSをセットアップしてみたところ、使える暗号サービスプロバイダに変化があることに気付きました。
まずは、Windows Server 2008の場合を見てみます。AD CSはセットアップ時にCA鍵の生成を行いますが、鍵のアルゴリズムを指定する画面は以下のようになっています。
まずは、Windows Server 2008の場合を見てみます。AD CSはセットアップ時にCA鍵の生成を行いますが、鍵のアルゴリズムを指定する画面は以下のようになっています。

暗号プロバイダの名前に「#」が付いているものがありますが、これは暗号サービスプロバイダがVistaより前の形式か、Vista以後のCNGのどちらで実装されているかに依存します。#が付いているのがCNGです。
図では分かりにくいので、暗号プロバイダーごとにアルゴリズムを整理してみました。CSP実装の方はアルゴリズムが表示されていませんが、こちらを参照して推定で書いています。
図では分かりにくいので、暗号プロバイダーごとにアルゴリズムを整理してみました。CSP実装の方はアルゴリズムが表示されていませんが、こちらを参照して推定で書いています。
- Microsoft Software Key Storage Proider
- DSA (512, 1024)
- ECDSA (P256, P384, P521)
- RSA (512, 1024, 2048, 4096)
- Microsoft Smart Card Key Storage Provider
- ECDSA(P256, P384, P521)
- RSA (1024, 2048, 4096)
- Microsoft Base Cryptographic Provider v1.0
- RSA (512, 1024, 2048, 4096)
- Microsoft Base DSS Cartographic Provider
- DSA (512, 1024)
- Microsoft Base Smart Card Cryptographic Provider
- RSA (1024, 2048, 4096)
- Microsoft Enhanced Cryptographic Provider v1.0
- RSA (512, 1024, 2048, 4096)
- Microsoft Strong Cryptgraphic Provider
- RSA (512, 1024, 2048, 4096)
次に、Windows Server 8の方を見てみます。
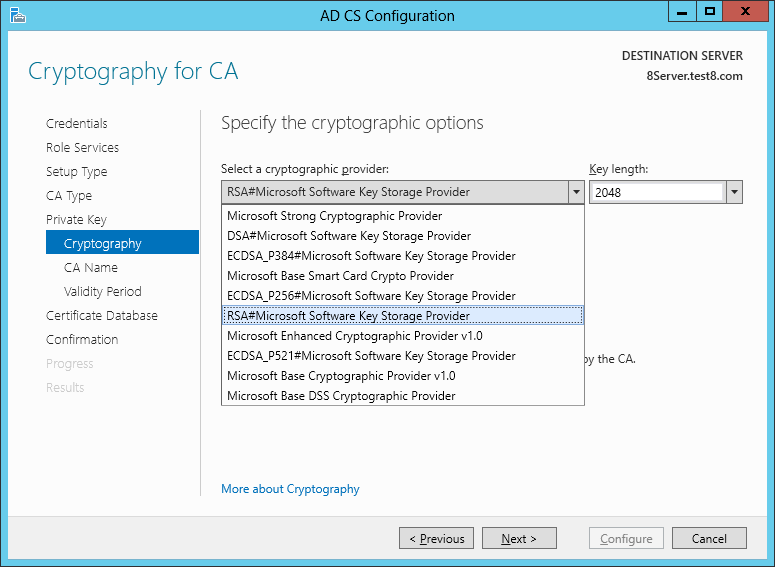
- Microsoft Smart Card Key Storage Provider
- ECDSA(P256, P384, P521)
- RSA (512, 1024, 2048, 4096)
2012年3月8日木曜日
Windows Server 8 のGUIに困っちゃう件
Windows 8 Consumer Preview とWindows Server 8 Betaが出ましたね。さっそく使ってみたのですが....
一言で言うと、GUIが死ぬほど使いにくいです。以下がWindows Server 8のログオン直後の状態なのですが、Windows 95からの伝統のスタートボタンはなくなってしまいました。以下、リモートデスクトップで接続した際の画面です。

では、スタートボタンはというと、
 画面の左下をマウスでクリックするとMetro UIのスタート画面に切り替わります。ポイントする位置は絶対にズレてはいけません。おそらく4x4ピクセルくらいの範囲です。
コンソールセッションやリモートデスクトップをフルスクリーンで使用している場合にはカーソルを端まで持っていけば問題ないのですが、ウインドウモードだと真剣にカーソルを合わせないと駄目です。あとマルチモニター構成の場合も苦労します。
代替方法としては、キーボードからWindowsキーやCtrl + Escを使えばよいのですが、デフォルトの設定では、リモートデスクトップクライアントはWindowsキーやCtrl + Escは(リモートではなく)ローカル側に送られてしまいます。
このようなときは、リモートデスクトップの接続時オプションで、「Windowsのキーの組み合わせを割り当てます」を「リモートコンピューター」に変更すると、リモートマシンにキーが送られるようになります。

どうしてこんな酷いことになっているかと言うと、Windows 8から使われるMetro UIはタッチパネルを意識しているためです。ホットコーナーを活用するという発想なのですね。
マイクロソフトさん、私、思うんですよ。サーバー製品でタッチパネルを使う人って相当レアな人種に属するんじゃないですかね?
一言で言うと、GUIが死ぬほど使いにくいです。以下がWindows Server 8のログオン直後の状態なのですが、Windows 95からの伝統のスタートボタンはなくなってしまいました。以下、リモートデスクトップで接続した際の画面です。

では、スタートボタンはというと、

コンソールセッションやリモートデスクトップをフルスクリーンで使用している場合にはカーソルを端まで持っていけば問題ないのですが、ウインドウモードだと真剣にカーソルを合わせないと駄目です。あとマルチモニター構成の場合も苦労します。
代替方法としては、キーボードからWindowsキーやCtrl + Escを使えばよいのですが、デフォルトの設定では、リモートデスクトップクライアントはWindowsキーやCtrl + Escは(リモートではなく)ローカル側に送られてしまいます。
このようなときは、リモートデスクトップの接続時オプションで、「Windowsのキーの組み合わせを割り当てます」を「リモートコンピューター」に変更すると、リモートマシンにキーが送られるようになります。

どうしてこんな酷いことになっているかと言うと、Windows 8から使われるMetro UIはタッチパネルを意識しているためです。ホットコーナーを活用するという発想なのですね。
マイクロソフトさん、私、思うんですよ。サーバー製品でタッチパネルを使う人って相当レアな人種に属するんじゃないですかね?
2012年1月26日木曜日
Ivy BridgeではCPUに物理乱数生成器が乗るらしい
4年間使った自宅のMacbookを買い替えようと思い立ちCPUについて調査していたら、今年に予定されているIntelの新しいCPUシリーズ(Ivy Bridge)の興味深い新機能を発見しました。
Ivy Bridgeには、AVX命令の拡張としてRdRANDと言う命令が追加されます。この命令はCPU上に搭載された物理乱数生成器を使って、高精度の乱数を高速に入手できるようにするものです。
今まで高精度な物理エントロピー源を用いた乱数を使おうとすると、HSM (Hardware Security Module) やTPMを使ったりしなければなりませんでした。こういった特殊なハードウェアを用いなくても精度の高い乱数が入手できるようになるのは革新的だと思います。
また、CPU内部で乱数を生成するため、乱数の生成に関するコストはとても少なくなります。今まではデバイスへのアクセスが必要になったりして、速度はあまり早いとは言えませんでした。
技術的に詳しい話はここに記述されています。3章までは特に難しいことは書かれていないので、興味がある人はご参照あれ。乱数の基本についても簡単に書かれているので、勉強になると思います。
Ivy Bridgeには、AVX命令の拡張としてRdRANDと言う命令が追加されます。この命令はCPU上に搭載された物理乱数生成器を使って、高精度の乱数を高速に入手できるようにするものです。
今まで高精度な物理エントロピー源を用いた乱数を使おうとすると、HSM (Hardware Security Module) やTPMを使ったりしなければなりませんでした。こういった特殊なハードウェアを用いなくても精度の高い乱数が入手できるようになるのは革新的だと思います。
また、CPU内部で乱数を生成するため、乱数の生成に関するコストはとても少なくなります。今まではデバイスへのアクセスが必要になったりして、速度はあまり早いとは言えませんでした。
技術的に詳しい話はここに記述されています。3章までは特に難しいことは書かれていないので、興味がある人はご参照あれ。乱数の基本についても簡単に書かれているので、勉強になると思います。
2012年1月24日火曜日
MSのPKIのホワイトペーパーがアップデートしていた
昨年(2011年)の11月にMicrosoftのPKIのWhitepaperがアップデートされていました。こちらから見る事ができ、DOCX版もダウンロード可能です。
MicrosoftはWindows 2000の頃からPKIの実装に力を入れていて、今ではTLS、EFS、Kerberos、スマートカードログオン、IPSec、802.1x (EAP-TLS)、SMIME、NAP(検疫ネットワーク)など、OS内部のさまざまな場所で使用されています。
にもかかわらず、PKIって相変わらずマイナー感が漂っていたりします。個人的には、このようなマイナー感はPKIの導入の敷居が高いのに原因があると思います。認証局の構築・運用はPKIに関するそれなりの知識を求められ、まじめにやろうとすると構築・運用側には結構な負担が生じてしまうのです。
このホワイトペーパーは、Microsoft社内の公開鍵認証局(CA)構成について具体的に紹介されています。実際にPKIアプリケーションを使いたいんだけど、認証局はどのような構成にすればいいか悩んでいる人には参考になると思います。
また、構成方法に加えて、運用についての記述も豊富なので、「EFSを導入したいんだけど、キーアーカイブとリカバリー業務はどうやって構成すればいいの?」のようなポイントにも記述されています。
MicrosoftのPKIソリューションについて、広く薄く知りたい場合にはとても適していると思います。
MicrosoftはWindows 2000の頃からPKIの実装に力を入れていて、今ではTLS、EFS、Kerberos、スマートカードログオン、IPSec、802.1x (EAP-TLS)、SMIME、NAP(検疫ネットワーク)など、OS内部のさまざまな場所で使用されています。
にもかかわらず、PKIって相変わらずマイナー感が漂っていたりします。個人的には、このようなマイナー感はPKIの導入の敷居が高いのに原因があると思います。認証局の構築・運用はPKIに関するそれなりの知識を求められ、まじめにやろうとすると構築・運用側には結構な負担が生じてしまうのです。
このホワイトペーパーは、Microsoft社内の公開鍵認証局(CA)構成について具体的に紹介されています。実際にPKIアプリケーションを使いたいんだけど、認証局はどのような構成にすればいいか悩んでいる人には参考になると思います。
また、構成方法に加えて、運用についての記述も豊富なので、「EFSを導入したいんだけど、キーアーカイブとリカバリー業務はどうやって構成すればいいの?」のようなポイントにも記述されています。
MicrosoftのPKIソリューションについて、広く薄く知りたい場合にはとても適していると思います。
登録:
投稿 (Atom)
