ラベル WindowsServer8 の投稿を表示しています。 すべての投稿を表示

2012年3月28日水曜日

Windows Server 8のAD CS新機能

先日からWindows Server 8を試していますが、いろいろと変更があって戸惑います。もちろん、AD CSもいくつか新機能が追加されていますが、あまり大きな変更はないため、淋しかったり逆に嬉しかったりします。

新機能の詳細についてはこちらに出ています。Server 8では以下の機能が追加になったそうです。


  • Integration with Server Manager
  • Deployment and management capabilities from Windows PowerShell
  • All AD CS role services run on any Windows Server “8” Beta version
  • All AD CS role services can be run on Server Core
  • Support for automatic renewal of certificates for non-domain joined computers
  • Enforcement of certificate renewal with same key
  • Support for international domain names
  • Increased security enabled by default on the CA role service


ちょいと個人的に気になったポイントだけ見ていきたいと思います。

エディションごとの役割サービスの差がなくなった
2008の頃はAD CSはWindowsのエディションによっては、使えない役割サービスがありました。8では、エディションごとの区別が無くなって、どのエディションでも全ての役割サービスが使用できます。

具体的には、以下のEnterprise以上のエディションでのみ使えていたNDESとOCSPの役割サービスが、Standard Editionでも使えるようになります。

AD CSのPowerShellの対応
AD CSのインストールがPower Shellのコマンドレットから行うことができるようになったそうです。追加になったインストール関連のコマンドレットはこちらから見れます。

同時に管理用のコマンドレットも追加になりました。こちらに詳細が出ています。Certutil.exeでできなかった機能が追加になっているので、ちょっとありがたいです。

毎回、案件の度に思うのですが、Windowsの構築手順書は図ばかりで書くのも読むのも面倒なんですよね。「上記の図のように設定する」とか書かれていると、図と画面をにらめっこしたりして疲れるのです。コマンドが一発で済むようになると、かなり楽になります。

また、コマンドが充実したことによって、AD CSの全ての役割サービスがServer Coreモードでも動くようになったそうです。


証明書テンプレートがVersion 4になった
しばらく変更の無かった証明書テンプレートのバージョンが上がり、バージョン4になります。バージョン4の変更点は以下のようになります。
  • テンプレートの暗号プロバイダにCNGが指定できるようになった
  • 同じ鍵での更新(rekeyではなく)を指定できるようになった
  • 互換性タブが増えて、テンプレートが適用されるクライアントとCAのバージョンが指定できるようになった
ちなみに新しく追加になった互換性タブはこんな感じです。
なお、8のデフォルトでインストールされるテンプレート構成はバージョン4を使ったものはありませんでした。

2012年3月9日金曜日

Windows Server 8 のAD CSで使えるCSP

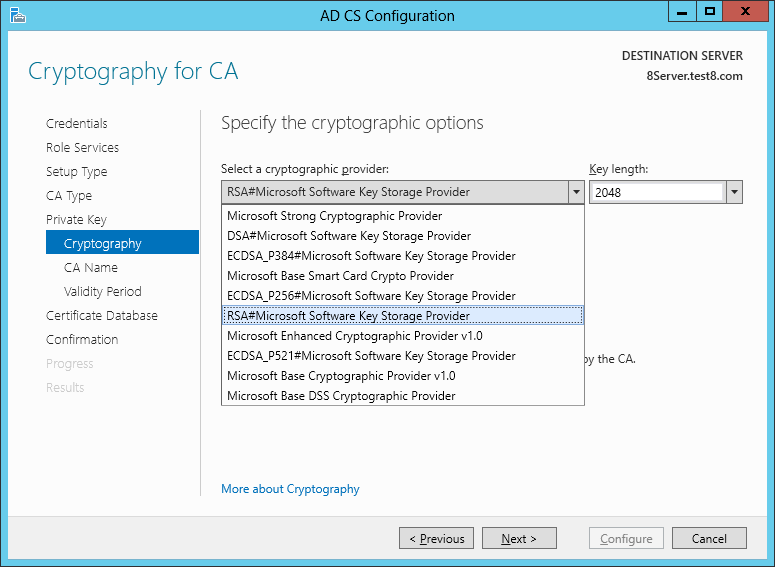
Windows Server 8のAD CSをセットアップしてみたところ、使える暗号サービスプロバイダに変化があることに気付きました。

まずは、Windows Server 2008の場合を見てみます。AD CSはセットアップ時にCA鍵の生成を行いますが、鍵のアルゴリズムを指定する画面は以下のようになっています。

暗号プロバイダの名前に「#」が付いているものがありますが、これは暗号サービスプロバイダがVistaより前の形式か、Vista以後のCNGのどちらで実装されているかに依存します。#が付いているのがCNGです。

図では分かりにくいので、暗号プロバイダーごとにアルゴリズムを整理してみました。CSP実装の方はアルゴリズムが表示されていませんが、こちらを参照して推定で書いています。
  • Microsoft Software Key Storage Proider
    • DSA (512, 1024)
    • ECDSA (P256,  P384,  P521)
    • RSA (512, 1024, 2048, 4096)
  • Microsoft Smart Card Key Storage Provider
    • ECDSA(P256, P384, P521)
    • RSA (1024, 2048, 4096)
  • Microsoft Base Cryptographic Provider v1.0
    • RSA (512, 1024, 2048, 4096)
  • Microsoft Base DSS Cartographic Provider
    • DSA (512, 1024)
  • Microsoft Base Smart Card Cryptographic Provider
    • RSA (1024, 2048, 4096) 
  • Microsoft Enhanced Cryptographic Provider v1.0
    • RSA (512, 1024, 2048, 4096)
  • Microsoft Strong Cryptgraphic Provider
    • RSA (512, 1024, 2048, 4096)

次に、Windows Server 8の方を見てみます。
なんか減っていますね。2008と比較すると、8では以下のものが無くなっています。
  • Microsoft Smart Card Key Storage Provider
    • ECDSA(P256, P384, P521)
    • RSA (512, 1024, 2048, 4096)
2008でMicrosoft Smart Card Key Storage Provider使ってAD CSを建てた人は、Server 8に移行する時などに注意しておいた方がいいかもしれません。たしか、マイクロソフトはAD CSのCSPの変更はオフィシャルにはサポートしていなかったと思いますので。

2012年3月8日木曜日

Windows Server 8 のGUIに困っちゃう件

Windows 8 Consumer Preview とWindows Server 8 Betaが出ましたね。さっそく使ってみたのですが....

一言で言うと、GUIが死ぬほど使いにくいです。以下がWindows Server 8のログオン直後の状態なのですが、Windows 95からの伝統のスタートボタンはなくなってしまいました。以下、リモートデスクトップで接続した際の画面です。

では、スタートボタンはというと、
 画面の左下をマウスでクリックするとMetro UIのスタート画面に切り替わります。ポイントする位置は絶対にズレてはいけません。おそらく4x4ピクセルくらいの範囲です。

コンソールセッションやリモートデスクトップをフルスクリーンで使用している場合にはカーソルを端まで持っていけば問題ないのですが、ウインドウモードだと真剣にカーソルを合わせないと駄目です。あとマルチモニター構成の場合も苦労します。

代替方法としては、キーボードからWindowsキーやCtrl + Escを使えばよいのですが、デフォルトの設定では、リモートデスクトップクライアントはWindowsキーやCtrl + Escは(リモートではなく)ローカル側に送られてしまいます。

このようなときは、リモートデスクトップの接続時オプションで、「Windowsのキーの組み合わせを割り当てます」を「リモートコンピューター」に変更すると、リモートマシンにキーが送られるようになります。

どうしてこんな酷いことになっているかと言うと、Windows 8から使われるMetro UIはタッチパネルを意識しているためです。ホットコーナーを活用するという発想なのですね。

マイクロソフトさん、私、思うんですよ。サーバー製品でタッチパネルを使う人って相当レアな人種に属するんじゃないですかね?