2012年3月9日金曜日

Windows Server 8 のAD CSで使えるCSP

Windows Server 8のAD CSをセットアップしてみたところ、使える暗号サービスプロバイダに変化があることに気付きました。

まずは、Windows Server 2008の場合を見てみます。AD CSはセットアップ時にCA鍵の生成を行いますが、鍵のアルゴリズムを指定する画面は以下のようになっています。

暗号プロバイダの名前に「#」が付いているものがありますが、これは暗号サービスプロバイダがVistaより前の形式か、Vista以後のCNGのどちらで実装されているかに依存します。#が付いているのがCNGです。

図では分かりにくいので、暗号プロバイダーごとにアルゴリズムを整理してみました。CSP実装の方はアルゴリズムが表示されていませんが、こちらを参照して推定で書いています。
  • Microsoft Software Key Storage Proider
    • DSA (512, 1024)
    • ECDSA (P256,  P384,  P521)
    • RSA (512, 1024, 2048, 4096)
  • Microsoft Smart Card Key Storage Provider
    • ECDSA(P256, P384, P521)
    • RSA (1024, 2048, 4096)
  • Microsoft Base Cryptographic Provider v1.0
    • RSA (512, 1024, 2048, 4096)
  • Microsoft Base DSS Cartographic Provider
    • DSA (512, 1024)
  • Microsoft Base Smart Card Cryptographic Provider
    • RSA (1024, 2048, 4096) 
  • Microsoft Enhanced Cryptographic Provider v1.0
    • RSA (512, 1024, 2048, 4096)
  • Microsoft Strong Cryptgraphic Provider
    • RSA (512, 1024, 2048, 4096)

次に、Windows Server 8の方を見てみます。
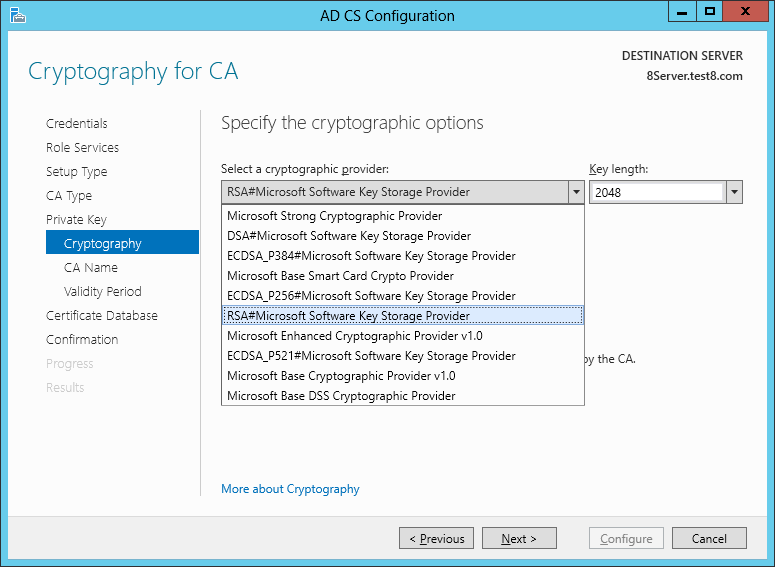
なんか減っていますね。2008と比較すると、8では以下のものが無くなっています。
  • Microsoft Smart Card Key Storage Provider
    • ECDSA(P256, P384, P521)
    • RSA (512, 1024, 2048, 4096)
2008でMicrosoft Smart Card Key Storage Provider使ってAD CSを建てた人は、Server 8に移行する時などに注意しておいた方がいいかもしれません。たしか、マイクロソフトはAD CSのCSPの変更はオフィシャルにはサポートしていなかったと思いますので。

2012年3月8日木曜日

Windows Server 8 のGUIに困っちゃう件

Windows 8 Consumer Preview とWindows Server 8 Betaが出ましたね。さっそく使ってみたのですが....

一言で言うと、GUIが死ぬほど使いにくいです。以下がWindows Server 8のログオン直後の状態なのですが、Windows 95からの伝統のスタートボタンはなくなってしまいました。以下、リモートデスクトップで接続した際の画面です。

では、スタートボタンはというと、
 画面の左下をマウスでクリックするとMetro UIのスタート画面に切り替わります。ポイントする位置は絶対にズレてはいけません。おそらく4x4ピクセルくらいの範囲です。

コンソールセッションやリモートデスクトップをフルスクリーンで使用している場合にはカーソルを端まで持っていけば問題ないのですが、ウインドウモードだと真剣にカーソルを合わせないと駄目です。あとマルチモニター構成の場合も苦労します。

代替方法としては、キーボードからWindowsキーやCtrl + Escを使えばよいのですが、デフォルトの設定では、リモートデスクトップクライアントはWindowsキーやCtrl + Escは(リモートではなく)ローカル側に送られてしまいます。

このようなときは、リモートデスクトップの接続時オプションで、「Windowsのキーの組み合わせを割り当てます」を「リモートコンピューター」に変更すると、リモートマシンにキーが送られるようになります。

どうしてこんな酷いことになっているかと言うと、Windows 8から使われるMetro UIはタッチパネルを意識しているためです。ホットコーナーを活用するという発想なのですね。

マイクロソフトさん、私、思うんですよ。サーバー製品でタッチパネルを使う人って相当レアな人種に属するんじゃないですかね?

2012年1月26日木曜日

Ivy BridgeではCPUに物理乱数生成器が乗るらしい

4年間使った自宅のMacbookを買い替えようと思い立ちCPUについて調査していたら、今年に予定されているIntelの新しいCPUシリーズ(Ivy Bridge)の興味深い新機能を発見しました。

Ivy Bridgeには、AVX命令の拡張としてRdRANDと言う命令が追加されます。この命令はCPU上に搭載された物理乱数生成器を使って、高精度の乱数を高速に入手できるようにするものです。

今まで高精度な物理エントロピー源を用いた乱数を使おうとすると、HSM (Hardware Security Module) やTPMを使ったりしなければなりませんでした。こういった特殊なハードウェアを用いなくても精度の高い乱数が入手できるようになるのは革新的だと思います。

また、CPU内部で乱数を生成するため、乱数の生成に関するコストはとても少なくなります。今まではデバイスへのアクセスが必要になったりして、速度はあまり早いとは言えませんでした。

技術的に詳しい話はここに記述されています。3章までは特に難しいことは書かれていないので、興味がある人はご参照あれ。乱数の基本についても簡単に書かれているので、勉強になると思います。

2012年1月24日火曜日

MSのPKIのホワイトペーパーがアップデートしていた

昨年(2011年)の11月にMicrosoftのPKIのWhitepaperがアップデートされていました。こちらから見る事ができ、DOCX版もダウンロード可能です。

MicrosoftはWindows 2000の頃からPKIの実装に力を入れていて、今ではTLS、EFS、Kerberos、スマートカードログオン、IPSec、802.1x (EAP-TLS)、SMIME、NAP(検疫ネットワーク)など、OS内部のさまざまな場所で使用されています。

にもかかわらず、PKIって相変わらずマイナー感が漂っていたりします。個人的には、このようなマイナー感はPKIの導入の敷居が高いのに原因があると思います。認証局の構築・運用はPKIに関するそれなりの知識を求められ、まじめにやろうとすると構築・運用側には結構な負担が生じてしまうのです。

このホワイトペーパーは、Microsoft社内の公開鍵認証局(CA)構成について具体的に紹介されています。実際にPKIアプリケーションを使いたいんだけど、認証局はどのような構成にすればいいか悩んでいる人には参考になると思います。

また、構成方法に加えて、運用についての記述も豊富なので、「EFSを導入したいんだけど、キーアーカイブとリカバリー業務はどうやって構成すればいいの?」のようなポイントにも記述されています。

MicrosoftのPKIソリューションについて、広く薄く知りたい場合にはとても適していると思います。

2011年11月18日金曜日

データベース暗号化ガイドライン by DBSC

ここ数年はデータベースの暗号化に関する話題が(少しだけ)盛り上がりを見せているようです。某HSM屋さんの話によると、近年はDB暗号化の割合は着実に増えて来ているそうです。数年前と比べると、セキュリティに対する意識は変わってきたのでしょうね。

さて、11/1にデータベース・セキュリティ・コンソーシアム(DBSC)から「データベース暗号化ガイドライン 第1.0版」(PDFです)が公開されていました。35ページほどの文書ですが、データベース暗号化を行う際に考慮すべき事項がよく纏められています。暗号関連のお仕事をしている人は、ざっと目を通しておくとよいと思います。

読んでみた感想ですが、対象は何にせよ暗号を行う際に一番の問題となるのが、やっぱり暗号鍵の運用だなと思いました。暗号に詳しくない人は、一度データを暗号化すれば情報漏洩を防げると考えてしまいがちですが、実際は暗号鍵の危殆化や暗号アルゴリズムの脆弱性に対応しなければなりません。

それ以外にも、暗号鍵の安全な保管や、可監査性の担保と定期的な監査の実施などの暗号システムに特有なオペレーションが多く、意外と運用面での負担が大きかったりします。また、こういった暗号システム特有の運用に関する観点は、暗号分野が専門性の高い分野であることもあり、エンドユーザさんも正確に理解できていないことが多いと思います。

最近はPKI絡みのインシデントも多いですし、今後は暗号に対する基本知識が、構築側/運用側を問わずに必須になってくるのかもしれませんね。